


ภัยไซเบอร์ยุคใหม่ซับซ้อนกว่าเดิม แฮกเกอร์ใช้ AI เจาะระบบผ่านบัญชีจริงและช่องทางที่องค์กรไว้วางใจ ข้อมูลชี้ไทยถูกโจมตีเฉลี่ย 3,200 ครั้งต่อองค์กรต่อสัปดาห์ สูงกว่าค่าเฉลี่ยโลก 164% ทรูเร่งนำ Agentic AI เสริมศูนย์ SOC ตรวจจับ-วิเคราะห์-ตอบโต้ภัยคุกคามตลอด 24 ชั่วโมง เตือน SME เสี่ยงหนัก ขาดระบบสำรองข้อมูลอาจเสียหายถึงขั้นล้มละลาย
KEY POINTS
- ภัยคุกคามไซเบอร์ในไทยพุ่งสูงขึ้นเท่าตัว โดยแฮกเกอร์หันมาใช้ AI เป็นเครื่องมือในการโจมตี ทำให้องค์กรไทยถูกโจมตีสูงกว่าค่าเฉลี่ยโลกถึง 164%
- องค์กรไม่สามารถพึ่งพาการป้องกันแบบเดิมได้อีกต่อไป และจำเป็นต้องปรับกลยุทธ์เป็นการใช้ "AI สู้ AI" เพื่อตรวจจับและตอบสนองต่อภัยคุกคามได้รวดเร็วยิ่งขึ้น
- รูปแบบการโจมตีเปลี่ยนไป โดยเน้นเจาะผ่านช่องทางที่น่าเชื่อถือ เช่น บัญชีผู้ใช้งานจริง หรือผ่านคู่ค้า (SME) ที่มีระบบป้องกันที่อ่อนแอกว่า เพื่อเข้าถึงองค์กรขนาดใหญ่
- แนวทางการรับมือยุคใหม่คือการสร้าง "Cyber Resilience" ซึ่งเน้นความสามารถในการฟื้นตัวอย่างรวดเร็วหลังถูกโจมตี แทนที่จะมุ่งเน้นการป้องกันเพียงอย่างเดียว
- การรับมือภัยไซเบอร์ต้องอาศัยความร่วมมือจากทุกภาคส่วน ทั้งภาครัฐ องค์กรใหญ่ และ SME เพื่อแลกเปลี่ยนข้อมูลและยกระดับมาตรฐานความปลอดภัยตลอดทั้งห่วงโซ่อุปทาน
ภัยคุกคามไซเบอร์กำลังยกระดับความรุนแรง เมื่อแฮกเกอร์นำปัญญาประดิษฐ์ (AI) มาใช้ค้นหาช่องโหว่ เจาะระบบ และเพิ่มความรวดเร็วในการโจมตี ขณะที่องค์กรไม่สามารถพึ่งพาเครื่องมือป้องกันแบบเดิมได้อีกต่อไป ต้องเร่งปรับกลยุทธ์เป็นการใช้ "AI สู้ AI" พร้อมสร้างความสามารถในการรับมือและฟื้นฟูระบบให้กลับมาดำเนินธุรกิจได้ แม้ไม่สามารถป้องกันการโจมตีได้ทั้งหมด
ฐิติรัตน์ ศิริพัฒนาเลิศ กรรมการผู้จัดการ ทรู ดิจิทัล ไซเบอร์ซีเคียวริตี้ เปิดเผยว่า สถานการณ์ภัยไซเบอร์ในประเทศไทยน่าเป็นห่วง โดยข้อมูลจากศูนย์เฝ้าระวังความปลอดภัยไซเบอร์ (Security Operations Center: SOC) ของทรู พบว่า จำนวนเหตุการณ์ด้านความปลอดภัยไซเบอร์ในช่วง 1 เดือนที่ผ่านมาเพิ่มขึ้นเท่าตัวเมื่อเทียบกับช่วงเดียวกันของปีก่อน
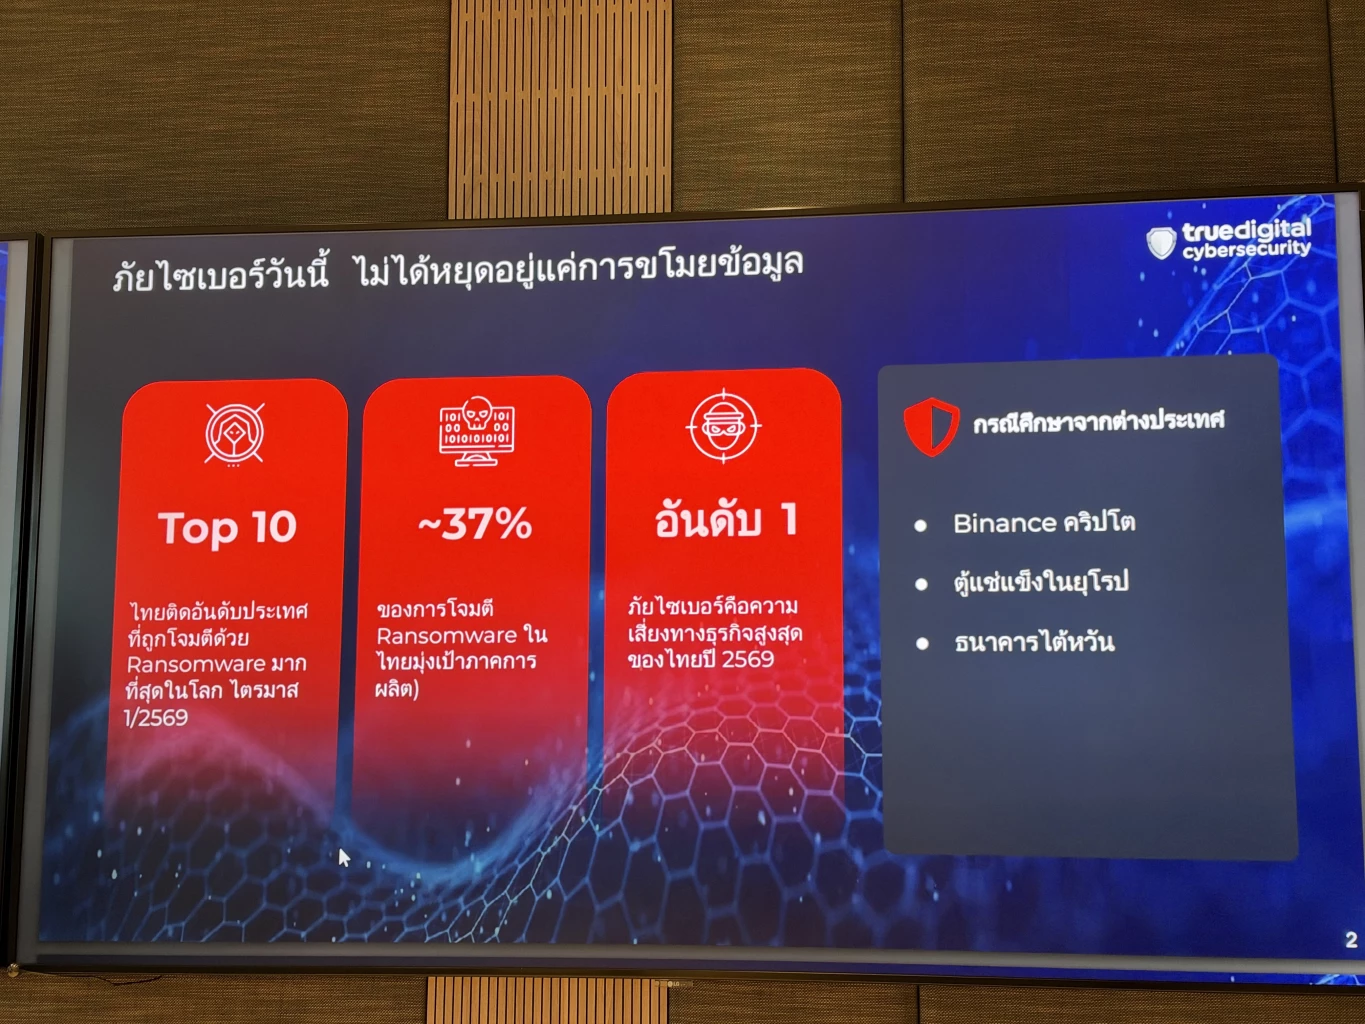
ขณะที่ข้อมูลภาพรวมระบุว่า องค์กรไทยถูกโจมตีทางไซเบอร์เฉลี่ยกว่า 3,200 ครั้งต่อองค์กรต่อสัปดาห์ สูงกว่าค่าเฉลี่ยโลกประมาณ 164% และในไตรมาสแรกปี 2569 ไทยยังติด 10 ประเทศที่ถูกโจมตีด้วยแรนซัมแวร์มากที่สุดในโลก
โดยปัจจุบัน ทรู มีลูกค้าในหลายอุตสาหกรรมทั้ง การเงิน พลังงาน สาธารณสุข ภาคการผลิต และค้าปลีก แบ่งเป็นลูกค้าองค์กรขนาดใหญ่ 70% และลูกค้าที่เป็นกลุ่ม SME โดยจากภัยไซเบอร์ที่ผ่านมา พบว่า ลูกค้ากลุ่มภาคการผลิตถูกโจมตีหนักที่สุด มีสัดส่วนประมาณ 37% ของเป้าหมายการโจมตี สะท้อนว่าภัยไซเบอร์ไม่ได้จำกัดอยู่เพียงการขโมยข้อมูล แต่สามารถสร้างความเสียหายต่อระบบปฏิบัติงานและทำให้ธุรกิจหยุดชะงักได้
แฮกเกอร์เปลี่ยนเกม เจาะผ่านบัญชีจริง-ช่องทางที่องค์กรไว้วางใจ
รูปแบบการโจมตีในปัจจุบันไม่ได้มุ่งเจาะระบบป้องกันโดยตรงเพียงอย่างเดียว แต่หันมาใช้บัญชีผู้ใช้งานจริง รหัสผ่านที่รั่วไหล และช่องทางเชื่อมต่อของคู่ค้าหรือผู้ให้บริการภายนอกเป็นทางผ่านเข้าสู่ระบบสำคัญขององค์กร
ข้อมูลจากการเฝ้าระวังของ SOC พบพฤติกรรมต้องสงสัยหลายรูปแบบ ตั้งแต่การสแกนหาช่องโหว่ของไฟร์วอลล์ การดึงรหัสผ่านจากเครื่องคอมพิวเตอร์เพื่อนำไปทดลองเข้าถึงอุปกรณ์อื่นจำนวนมาก ไปจนถึงการเชื่อมต่อจาก IP Address ต่างประเทศที่ผิดปกติจากพฤติกรรมใช้งานเดิม
อีกความเสี่ยงสำคัญคือการใช้ช่องโหว่ของอุปกรณ์และระบบที่ไม่ได้รับการอัปเดต เมื่อแฮกเกอร์เข้าสู่เครือข่ายได้แล้ว อาจเคลื่อนย้ายไปยังเครื่องแม่ข่ายและระบบสำรองข้อมูล ก่อนติดตั้งแรนซัมแวร์เข้ารหัสข้อมูลเพื่อเรียกค่าไถ่
กรณีที่น่ากังวลคือ SME ซึ่งมักมีงบประมาณและบุคลากรด้านความปลอดภัยไซเบอร์จำกัด หลายแห่งไม่มีแม้แต่ระบบป้องกันการโจมตีบนคอมพิวเตอร์และเซิร์ฟเวอร์ หรือระบบสำรองข้อมูลที่พร้อมกู้คืนเมื่อเกิดเหตุ
ฐิติรัตน์ยกตัวอย่างว่า SME บางรายหากถูกแรนซัมแวร์เรียกค่าไถ่สูงถึง 10 ล้านบาท อาจไม่มีเงินจ่ายและไม่สามารถกู้คืนข้อมูลได้จนธุรกิจต้องปิดตัวลง ขณะเดียวกัน SME ยังอาจกลายเป็นช่องทางให้แฮกเกอร์เข้าถึงระบบของบริษัทขนาดใหญ่ผ่านห่วงโซ่อุปทาน จึงจำเป็นต้องตรวจสอบความปลอดภัยของคู่ค้าและผู้ให้บริการภายนอกด้วย


ยกระดับศูนย์ SOC ตรวจจับภัยคุกคามเรียลไทม์
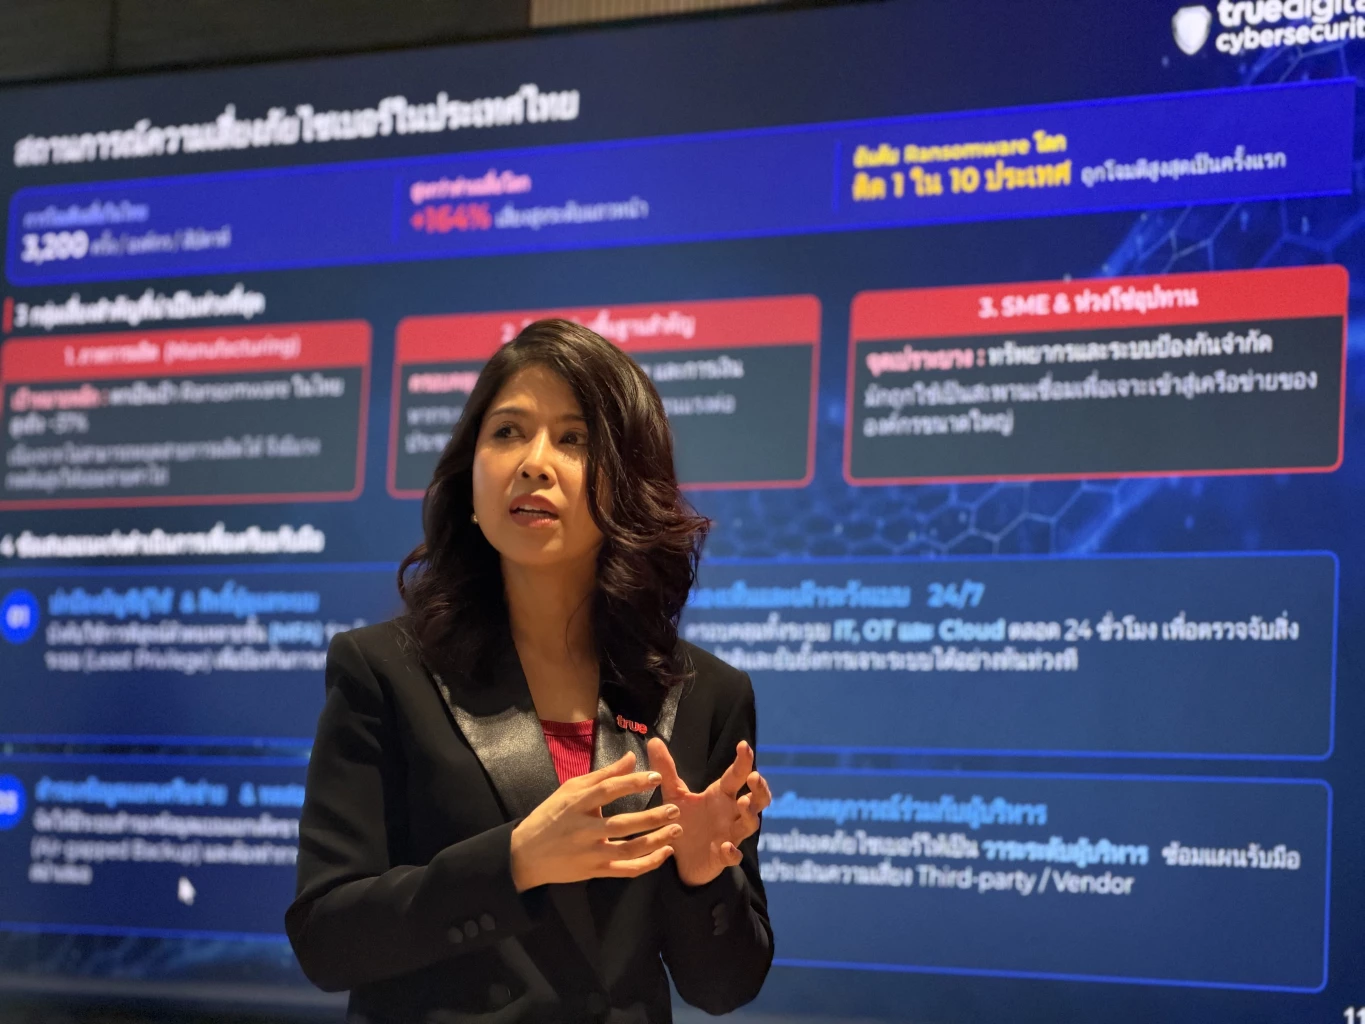
เมื่อผู้โจมตีใช้ AI เพิ่มขีดความสามารถในการค้นหาช่องโหว่และปรับเปลี่ยนรูปแบบการโจมตี ฝั่งป้องกันจึงต้องนำ AI มาใช้วิเคราะห์ระบบของตนเอง ค้นหาจุดอ่อน และเร่งปิดช่องโหว่ก่อนถูกโจมตี
ทรู ดิจิทัล ไซเบอร์ซีเคียวริตี้ เดินหน้ายกระดับศูนย์ SOC ด้วย Agentic AI เพื่อช่วยคัดกรองการแจ้งเตือนจำนวนมาก วิเคราะห์พฤติกรรมผิดปกติ และสนับสนุนการตอบสนองต่อภัยคุกคามให้รวดเร็วขึ้น โดยทำงานร่วมกับผู้เชี่ยวชาญที่รับผิดชอบการสืบสวนเชิงลึก ประเมินความเสี่ยง และตัดสินใจในเหตุการณ์ที่ซับซ้อน
แนวทางดังกล่าวเป็นการเปลี่ยนจากการเฝ้าระวังที่พึ่งพาบุคลากรเป็นหลัก ไปสู่ระบบที่ใช้ AI ช่วยประมวลผลข้อมูลและตรวจจับความผิดปกติอย่างต่อเนื่องตลอด 24 ชั่วโมง ครอบคลุมระบบเทคโนโลยีสารสนเทศ (IT) ระบบควบคุมการปฏิบัติงานทางกายภาพ (OT) และระบบคลาวด์
อย่างไรก็ตาม การตรวจจับและสกัดกั้นการโจมตีได้ไม่ได้หมายความว่าองค์กรจะปลอดภัยเสมอไป เพราะแฮกเกอร์สามารถปรับเปลี่ยนวิธีการและพยายามเข้าถึงระบบสำคัญซ้ำได้ ดังนั้น หัวใจของการป้องกันยุคใหม่จึงต้องไปไกลกว่าการสร้างกำแพงป้องกัน
Cyber Resilience ทางรอด เมื่อป้องกันไม่ได้ทั้งหมด ต้องฟื้นตัวให้เร็ว
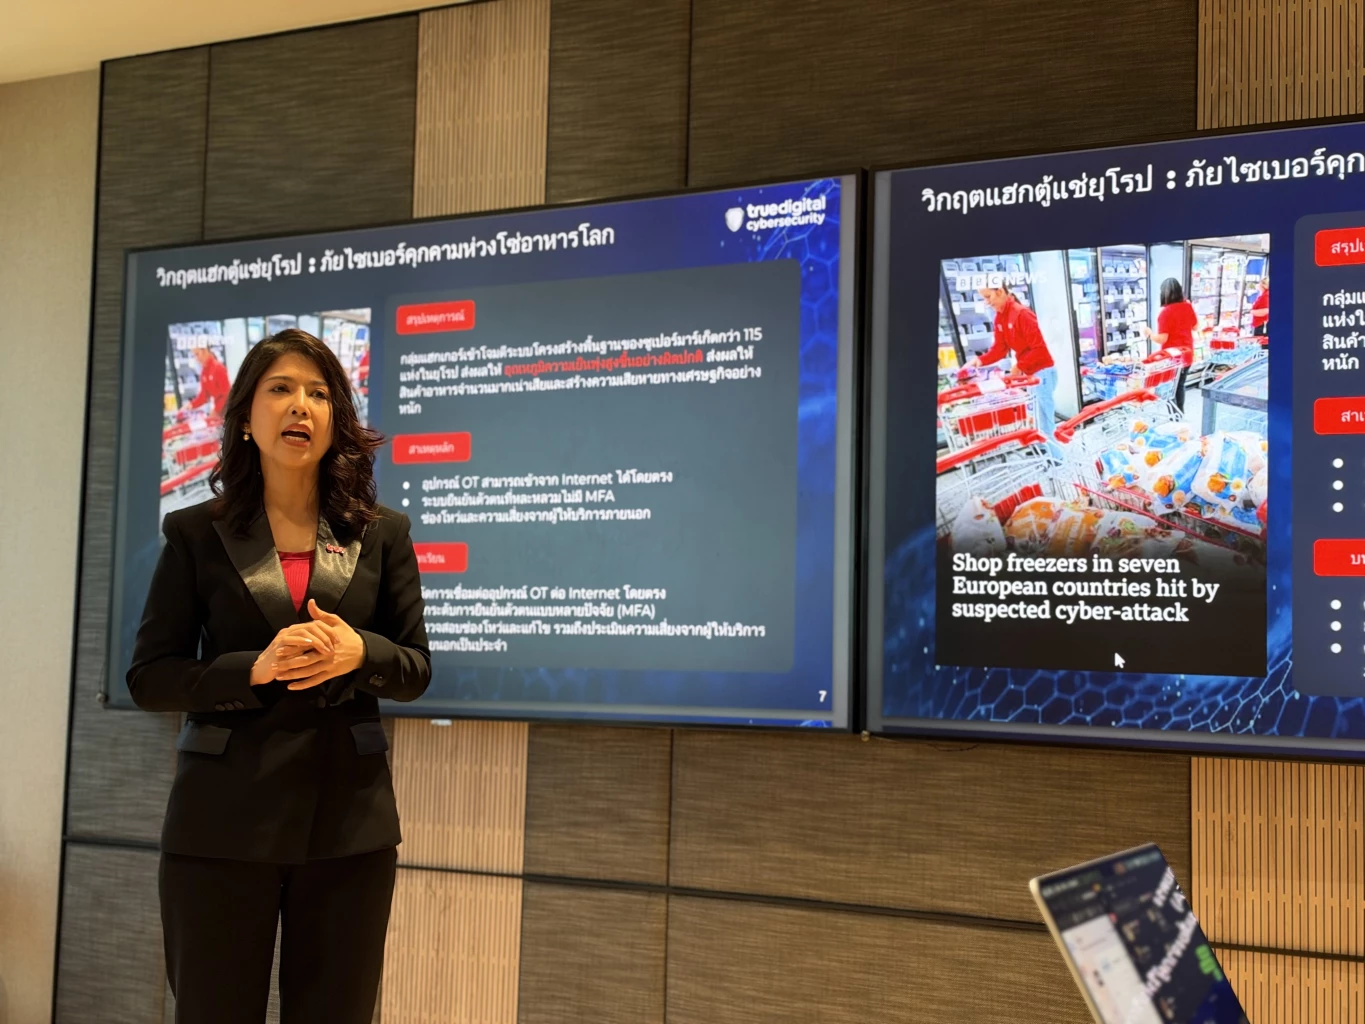
ทรูเสนอให้องค์กรปรับแนวทางสู่ Cyber Resilience หรือความสามารถในการรับมือและฟื้นตัวจากภัยไซเบอร์ โดยมี 4 องค์ประกอบสำคัญ ได้แก่
- มองเห็นความเสี่ยง ตรวจสอบระบบ IT, OT และคลาวด์ให้ครอบคลุม รวมถึงช่องโหว่จากคู่ค้าและผู้ให้บริการภายนอก
- ตรวจจับให้เร็ว ใช้ SOC และ AI เฝ้าระวังพฤติกรรมผิดปกติตลอด 24 ชั่วโมง พร้อมติดตามข้อมูลข่าวกรองภัยคุกคาม
- ตอบสนองให้ทัน ควบคุมสิทธิ์เข้าถึงระบบ ใช้การยืนยันตัวตนหลายปัจจัย (MFA) และมีแผนรับมือเหตุการณ์ที่ผ่านการฝึกซ้อม
- กู้คืนได้จริง จัดทำระบบสำรองข้อมูลที่แยกจากเครือข่ายหลัก พร้อมทดสอบการกู้คืนอย่างสม่ำเสมอ
สำหรับ SME ที่ขาดทั้งบุคลากรและงบลงทุน ทรูนำเสนอบริการ Managed Security Services ในรูปแบบสมัครใช้รายเดือน ครอบคลุมการป้องกันเซิร์ฟเวอร์ การเฝ้าระวังภัยคุกคามตลอด 24 ชั่วโมง การวิเคราะห์ข่าวกรอง และการแจ้งเตือนเมื่อพบความผิดปกติ ช่วยลดภาระการลงทุนซื้อซอฟต์แวร์และจัดหาผู้เชี่ยวชาญมาดูแลเอง
ปัจจุบันทรูมีบุคลากรด้านความปลอดภัยไซเบอร์ 85 คน และเตรียมขยายบริการสู่กลุ่ม SME และระบบคลาวด์มากขึ้น โดยประเมินว่าการขยายสัดส่วนลูกค้า SME ให้ใกล้เคียงกับลูกค้าองค์กรขนาดใหญ่อาจต้องใช้เวลาประมาณ 2 ปี เนื่องจากมีความซับซ้อนในการบริหารจัดการลูกค้าจำนวนมาก
เตือนภัยใหม่ OT-ควอนตัม องค์กรต้องเตรียมพร้อมล่วงหน้า
เธอ เสริมว่า นอกจากการโจมตีระบบข้อมูลแล้ว ภัยไซเบอร์ยังขยายไปสู่ระบบ OT ที่ควบคุมเครื่องจักร สายการผลิต และโครงสร้างพื้นฐานสำคัญอย่างพลังงานและสาธารณสุข หากถูกเจาะระบบอาจไม่ได้กระทบเพียงข้อมูล แต่ลุกลามถึงกระบวนการปฏิบัติงานและความปลอดภัยของประชาชน
ขณะเดียวกัน องค์กรยังต้องเตรียมรับมือความเสี่ยงจากคอมพิวเตอร์ควอนตัม ซึ่งอาจกระทบเทคโนโลยีเข้ารหัสข้อมูลที่ใช้อยู่ในปัจจุบัน ทรูจึงเริ่มสนับสนุนองค์กรขนาดใหญ่และภาคธนาคารตรวจสอบระบบเข้ารหัส เพื่อวางแผนเปลี่ยนผ่านสู่ Post-Quantum Cryptography (PQC) โดยมองว่าปี 2030 จะเป็นหมุดหมายสำคัญที่องค์กรควรเตรียมความพร้อม
ฐิติรัตน์ มองว่า การรับมือภัยไซเบอร์ไม่ใช่หน้าที่ขององค์กรใดองค์กรหนึ่ง แต่ต้องอาศัยความร่วมมือระหว่างภาครัฐ ธุรกิจขนาดใหญ่ และ SME ทั้งการแลกเปลี่ยนข้อมูลภัยคุกคาม การแจ้งเตือนช่องโหว่ และการยกระดับมาตรฐานความปลอดภัยตลอดห่วงโซ่ธุรกิจ
ในวันที่แฮกเกอร์ใช้ AI เป็นอาวุธ องค์กรก็ต้องใช้ AI เป็นเกราะป้องกัน แต่สิ่งที่จะตัดสินว่าใครอยู่รอดไม่ใช่เพียงความสามารถในการสกัดกั้นการโจมตี หากอยู่ที่การมองเห็นภัยได้เร็ว ตอบโต้ได้ทัน และกู้คืนธุรกิจให้กลับมาเดินหน้าต่อได้จริง
ทั้งนี้ การยกระดับความปลอดภัยไซเบอร์ไม่สามารถดำเนินการโดยองค์กรใดองค์กรหนึ่งเพียงลำพัง แต่ต้องอาศัยความร่วมมือระหว่างภาคธุรกิจขนาดใหญ่ SME และหน่วยงานรัฐ รวมถึงสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ในการแลกเปลี่ยนข้อมูลภัยคุกคามและแจ้งเตือนความเสี่ยง เพื่อให้แต่ละองค์กรสามารถนำข้อมูลไปปรับปรุงมาตรการป้องกันได้ก่อนเกิดความเสียหาย
