


คลัง-ธปท.ประสานแบงก์รับมือภัยไซเบอร์ ยกระดับเหตุโจมตี สมาคมแบงก์ยืนยันมีกลไก TB-CERT “ธนาคารกรุงเทพ” เตือนแฮกเกอร์ใช้เอไอเจาะระบบ “บล.เมย์แบงก์” ทุ่มงบร้อยล้านป้องระบบ “กสิกรไทย” ย้ำระบบต้องฟื้นตัวไว “ไทยพาณิชย์” ชูศูนย์ SOC 24 ชม. “กรุงศรี” ทุ่มงบไอทีโตปีละ 15-20% “ทีทีบี” ยกระดับไซเบอร์เฝ้าระวัง 24 ชม. ‘เอดับบลิวเอส’ เตือนรับมือภัยเอไอ
KEY POINTS
- คลัง-ธปท.-แบงก์ ตั้งการ์ดป้อง ภัยคุกคามทางไซเบอร์
- ธปท. สั่งแบงก์ ยกระดับมาตรการรับมือเข้มงวดขึ้น
- ด้านแบงก์เร่งเพิ่มงบประมาณด้านไอทีและ Cybersecurity ลงทุนในเทคโนโลยีขั้นสูงและซอฟต์แวร์ป้องกันระดับโลกเสริมความปลอดภัย
อีกด้านของการเปลี่ยนผ่านสู่ดิจิทัล ภาคการเงินและธุรกิจไทยเผชิญ “ภัยไซเบอร์” ที่รุนแรงและซับซ้อนขึ้น จากการที่ผู้ก่ออาชญากรรมไซเบอร์นำ “เอไอ” มาเพิ่มขีดความสามารถการโจมตี ปัจจุบันคลังสินทรัพย์ส่วนใหญ่ย้ายไปออนไลน์ ทำให้ธนาคารและองค์กรธุรกิจเป็นเป้าหมายหลัก โดยไม่มีเจ้าหน้าที่ดูแลความปลอดภัยในพื้นที่จริงมาคอยเฝ้าระวังเหมือนในอดีต
สถานการณ์ที่เกิดขึ้นทำให้ภาครัฐและภาคเอกชนตื่นตัว โดยกระทรวงการคลัง และสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ขยายการเฝ้าระวังครอบคลุมทุกภาคส่วน ขณะที่ธนาคารแห่งประเทศไทย (ธปท.) หารือธนาคารพาณิชย์เตรียมความพร้อม
นายเอกนิติ นิติทัณฑ์ประภาศ รองนายกรัฐมนตรีและรัฐมนตรีว่าการกระทรวงการคลัง เปิดเผยว่า ไทยยกระดับมาตรการความปลอดภัยไซเบอร์ภาคการเงินและโครงสร้างพื้นฐานสำคัญ เพื่อรับมือภัยคุกคามระดับโลก
โดยเตรียมความพร้อมและติดตามสถานการณ์ใกล้ชิด เพื่อป้องกันการโจมตีทางไซเบอร์ที่สูงขึ้นทั่วโลก
“การโจมตีไซเบอร์เป็นปรากฏการณ์ทั้งโลก ผมประสานประธานสมาคมธนาคารไทย และผู้ว่าการ ธปท.ยืนยันว่าไม่ประมาทและได้เตรียมพร้อม ส่วนความกังวลช่องโหว่จากการเชื่อมต่อระบบของพันธมิตรภายนอก (Third-party) เข้าระบบหลัก"


- “วิทัย”สั่งแบงก์เข้มรับมือภัยไซเบอร์
นายวิทัย รัตนากร ผู้ว่าการธนาคารแห่งประเทศไทย (ธปท.) กล่าวว่า ภัยไซเบอร์มีมากขึ้นและเป็นแนวโน้มที่เกิดขึ้นทั่วโลกช่วง1-2 สัปดาห์ที่ผ่านมา โดยมีความพยายามโจมตีระบบ แต่ยังอยู่ระดับป้องกันได้
- “สถานการณ์ในไทยเป็นไปทิศทางเดียวกับประเทศ โดยไทยเป็น 1 ในประเทศที่มีความพยายามเจาะระบบและทดสอบระบบมากขึ้น”
ทั้งนี้ ธปท.และสถาบันการเงินเร่งยกระดับการดูแลและป้องกันภัยไซเบอร์ โดยได้ประชุมร่วมกับผู้บริหารสูงสุดด้านเทคโนโลยีสารสนเทศ (IT) ทุกธนาคาร รวมถึงผู้บริหารสูงสุดที่ดูแล Cyber Security เพื่อซักซ้อมและเร่งทุกธนาคารดูแลให้เข้มงวดขึ้น
อีกทั้งยังมีหน่วยงานของสถาบันการเงินและธนาคารพาณิชย์ที่เรียกว่า TB-CERT เป็นชมรมภายใต้สมาคมธนาคารไทยเป็นหน่วยงานกลางแลกเปลี่ยนข้อมูลและประสานงานเพื่อยกระดับการป้องกันภัยไซเบอร์
“ธปท.ให้แบงก์เพิ่มความเข้มงวดทั้งการป้องกันและการรายงานข้อมูล โดยหากมีความพยายามแฮ็กหรือโจมตีจะปรับให้เร็วขึ้นเป็นรายวัน พร้อมแลกเปลี่ยนข้อมูลระหว่างสถาบันการเงิน และรายงานข้อมูลมายัง ธปท.เพื่อประสานงานและป้องกันภัยได้เร็วขึ้น”
ทั้งนี้ สิ่งสำคัญเป็นการเตือนทุกฝ่ายเพิ่มความเข้มข้นการดูแล รวมถึงเร่งดำเนินการในส่วนที่ยังเป็นจุดอ่อน และหากมีส่วนใดแลกเปลี่ยนข้อมูลกันได้ต้องเร่งดำเนินการ
- “แฮกเกอร์ข้ามชาติ” ใช้ AI เจาะระบบ
ดร.กอบศักดิ์ ภูตระกูล กรรมการรองผู้จัดการใหญ่ ธนาคารกรุงเทพ จำกัด (มหาชน) หรือ BBL เปิดเผย “กรุงเทพธุรกิจ” ว่า สิ่งที่เกิดเป็นจุดเริ่มต้นการโจมตี และสถานการณ์น่ากังวลขึ้นเมื่อผู้โจมตีเปลี่ยนจากขโมยภายในประเทศไปสู่อาชญากรข้ามชาติที่ฮึกเหิมขึ้น
รวมทั้งขยายเป้าหมายไปทุกระบบที่เชื่อมอินเทอร์เน็ต แม้กระทั่งตู้เย็น ตู้แช่แข็งเลือดโรงพยาบาล ซึ่งนำเทคโนโลยี AI มาเพิ่มศักยภาพ การเจาะระบบที่ทำให้ภัยไซเบอร์รุนแรงขึ้น
ทั้งนี้ องค์กรและบริษัทเอกชนยังไม่ให้ความสำคัญกับการลงทุนระบบ Cybersecurity ซึ่งทำให้ข้อมูลบัตรเครดิต ประวัติเวชระเบียนโรงพยาบาล และระบบควบคุมโรงงานอยู่ในความเสี่ยงถูกเจาะข้อมูล เพราะกำแพงป้องกันมี “รูพรุน” จำนวนมาก
“สมัยก่อนคนอยากเข้าถึงคลังสมบัติต้องฝ่าด่าน รปภ.แต่ปัจจุบันมาถึงคลังสมบัติเลยเพราะอยู่ออนไลน์หมด โดยไม่มี รปภ.หรือ Cybersecurity ที่น่ากังวลสุดคือองค์กรเอกชนหลายแห่งยังไม่เอาจริงเอาจังกับการป้องกันภัยไซเบอร์”
ขณะที่กระบวนการรับมือและป้องกันฝั่งสถาบันการเงินและ ธปท.กำลังศึกษาเทคโนโลยีขั้นสูง เช่น Quantum อาจเผชิญความท้าทายด้านความเร็วในการปรับตัวตามหลังกลุ่มแฮกเกอร์ เพราะผู้โจมตีมีแรงจูงใจการเงินสูงและเปลี่ยนผ่านเทคโนโลยีก้าวกระโดด
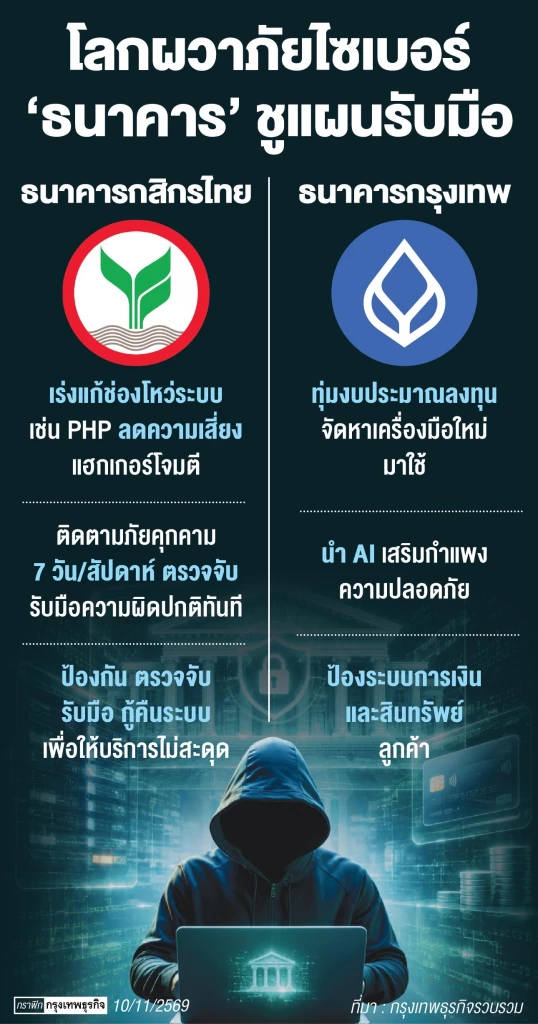
ขณะที่ธนาคารกรุงเทพทุ่มงบประมาณจำนวนมากนำ AI มาเสริมกำแพงความปลอดภัย เพื่อปกป้องระบบการเงินและสินทรัพย์ลูกค้า
- สมาคมแบงก์ยืนยันมีกลไก TB-CERT
นายผยง ศรีวณิช กรรมการผู้จัดการใหญ่ ธนาคารกรุงไทย จำกัด (มหาชน) ในฐานะประธานสมาคมธนาคารไทย ระบุว่า แม้ภาคธนาคารเชื่อมต่อพันธมิตรหลากหลายกลุ่ม แต่ได้กำหนดกฎเกณฑ์การเข้าถึงเคร่งครัด
พร้อมติดตั้งระบบเฝ้าระวังรูปแบบพฤติกรรมน่าสงสัย และประสาน สกมช. ติดตามข้ามอุตสาหกรรมใกล้ชิด
รวมทั้งสถาบันการเงินไทยใช้กลไกศูนย์ประสานงานด้านความมั่นคงปลอดภัยเทคโนโลยีสารสนเทศภาคการธนาคาร (TB-CERT) เป็นแกนกลางหลักบริหารจัดการและดูแลความปลอดภัยระบบการเงินที่ทำงานเชื่อมตรงกับ ธปท.
นอกจากนี้ บังคับใช้มาตรการยกระดับมาตรฐานเทคโนโลยี โดยย้ำทุกธนาคารอัปเดตซอฟต์แวร์และส่วนประกอบเทคโนโลยีทั้งหมดเป็นเวอร์ชันปัจจุบันทันที เพื่อปิดช่องโหว่ภัยไซเบอร์ที่เปลี่ยนแปลงเร็ว
- เมย์แบงก์ยกระดับความปลอด “ภัยไซเบอร์”
นายอารภัฎ สังขรัตน์ ประธานเจ้าหน้าที่บริหาร บริษัทหลักทรัพย์ เมย์แบงก์ (ประเทศไทย) จำกัด (มหาชน) กล่าวว่า เมย์แบงก์ (บริษัทแม่) ประกาศความพร้อมขั้นสูงสุด Cybersecurity เป็นวาระสำคัญสุดขององค์กรเพราะหากโจมตีทางไซเบอร์ครั้งเดียวอาจกระทบและทำลายชื่อเสียงและความน่าเชื่อถือทันที
สำหรับ เมย์แบงก์ ประเทศไทย ได้เปรียบจากการดึงศักยภาพและระบบเทคโนโลยีบริษัทแม่ คือ Maybank Group ในมาเลเซีย ซึ่งเป็นธนาคารใหญ่ที่ลงทุนระบบไอทีและโครงสร้างพื้นฐานไซเบอร์มหาศาล โดยจัดสรรงบประมาณไอทีปีละหลายร้อยล้านบาท เพื่อซื้อซอฟต์แวร์ป้องกันไซเบอร์ระดับโลก
นอกจากนี้ มีจัดการความเสี่ยงจากอุปกรณ์เสื่อมสภาพ ซึ่งเปลี่ยนทดแทนฮาร์ดแวร์ อุปกรณ์ PC และโน้ตบุ๊กใหม่ล่วงหน้าก่อนหมดอายุ โดยไม่รออุปกรณ์ชำรุดเสียหายก่อนแล้วค่อยซ่อมแซม
ส่วนมาตรการความปลอดภัยระดับปฏิบัติการและการป้องกันข้อมูลภายในได้กำหนดมาตรการเข้มงวด ดังนี้ หากนำอุปกรณ์พกพา เช่น USB หรือ Flash Drive มาเสียบเข้าเครื่อง PC บริษัทจะตัดการเชื่อมต่อทันที รวมถึงการปกป้องระบบด่านหน้า ติดตั้งระบบ Firewall ป้องกันหลายชั้น
สำหรับระบบที่เปิดให้ลูกค้าใช้งาน พร้อมทดสอบเจาะระบบสม่ำเสมอ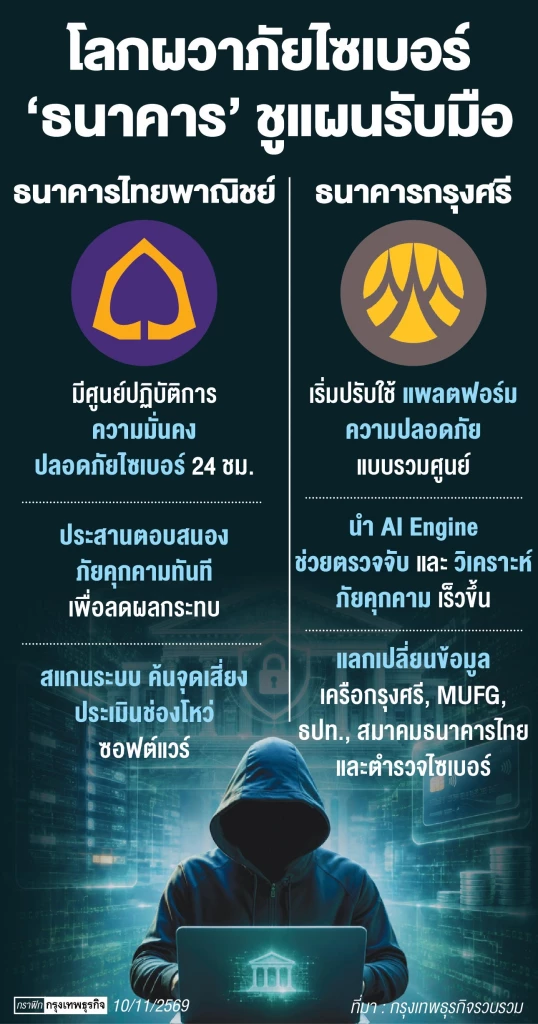
- กสิกรไทย ย้ำ “ระบบต้องฟื้นตัวไว”
นางสาวขัตติยา อินทรวิชัย ประธานเจ้าหน้าที่บริหาร ธนาคารกสิกรไทย (KBANK) กล่าวว่า การรับมือภัยคุกคามไซเบอร์แบ่งเป็น 2 กลุ่ม คือ “กลุ่มที่รู้ตัวว่าถูกแฮก” และ “กลุ่มที่ไม่รู้ตัวว่าถูกแฮก” ซึ่งกลุ่มหลังเป็นความเสี่ยงน่ากังวลสุด
สำหรับยุคดิจิทัลไม่มีระบบรักษาความปลอดภัยป้องกันได้ 100% หัวใจสำคัญจึงไม่อยู่แค่การป้องกัน แต่คือ “ความเร็วในการตรวจจับ ตอบสนอง และฟื้นฟูระบบให้มาใช้งานปกติ” เนื่องจากบริการทางการเงินชะงักเพียง 5 นาที กระทบธุรกิจและความเชื่อมั่นลูกค้ามหาศาล
ทั้งนี้ กสิกรไทยวางแนวทางรับมือ 2 ด้านหลัก ได้แก่ ด้านการป้องกันและตอบสนองได้เร่งอุดช่องโหว่ความปลอดภัย พร้อมตั้งศูนย์เฝ้าระวังภัย 24 ชั่วโมง
ส่วนด้านการกู้คืนระบบ ซักซ้อมแผนบริหารความต่อเนื่องทางธุรกิจ (BCP) เพื่อให้กู้ระบบมาให้บริการได้เร็วสุด
- “ไทยพาณิชย์” ชูศูนย์ SOC 24 ชม.
ธนาคารไทยพาณิชย์ (SCB) พร้อมดูแลความปลอดภัยการเงิน ข้อมูล และธุรกรรมการเงินที่ซับซ้อนขึ้นจากการใช้ AI โดยพัฒนามาตรการป้องกันหลายชั้น รวมทั้งยกระดับเฝ้าระวังผ่านศูนย์ปฏิบัติการความมั่นคงปลอดภัยไซเบอร์ (Security Operations Center: SOC) ที่ติดตาม วิเคราะห์ และตอบสนองต่อภัยคุกคามตลอด 24 ชั่วโมง
พร้อมใช้เครื่องมือสแกนประเมินและปิดช่องโหว่ระบบทันทีควบคู่การซักซ้อมแผนความต่อเนื่องทางธุรกิจ (BCP) สม่ำเสมอ เพื่อเตรียมพร้อมทั้งบุคลากรและกระบวนการหากเกิดเหตุไม่คาดคิด
- “กรุงศรี” ทุ่มงบไอทีโตปีละ 15-20%
นางสาวสายสุนีย์ หาญประเทืองศิลป์ ประธานกลุ่มสนับสนุนธุรกิจด้านเทคโนโลยีสารสนเทศและดิจิทัล เปิดเผยว่า หลังวางรากฐานเทคโนโลยีหลักเสร็จได้เน้นงบประมาณที่การเพิ่มประสิทธิภาพการทำงานและการเร่งตรวจจับภัยคุกคามทางไซเบอร์
ทั้งนี้ กรุงศรีใช้แพลตฟอร์มความปลอดภัยแบบรวมศูนย์ (Unified Security Platform) แล้ว 80% โดยรวมระบบความปลอดภัยโครงสร้างพื้นฐาน ฐานข้อมูล และแอปพลิเคชันบนข้อมูลเดียวกัน พร้อมนำ AI Engine มาวิเคราะห์และสืบสวนภัยคุกคาม
ควบคู่การซักซ้อมแผน BCP และแลกเปลี่ยนข้อมูลหน่วยงานภายนอก เช่น MUFG, ธปท., สมาคมธนาคารไทย และตำรวจไซเบอร์ (สอท.)
นอกจากนี้ด้านการใช้ AI ยังเน้นรูปแบบเสริมศักยภาพบุคลากร เพื่อเพิ่มความแม่นยำและประสิทธิภาพการทำงานตามเกณฑ์ ธปท.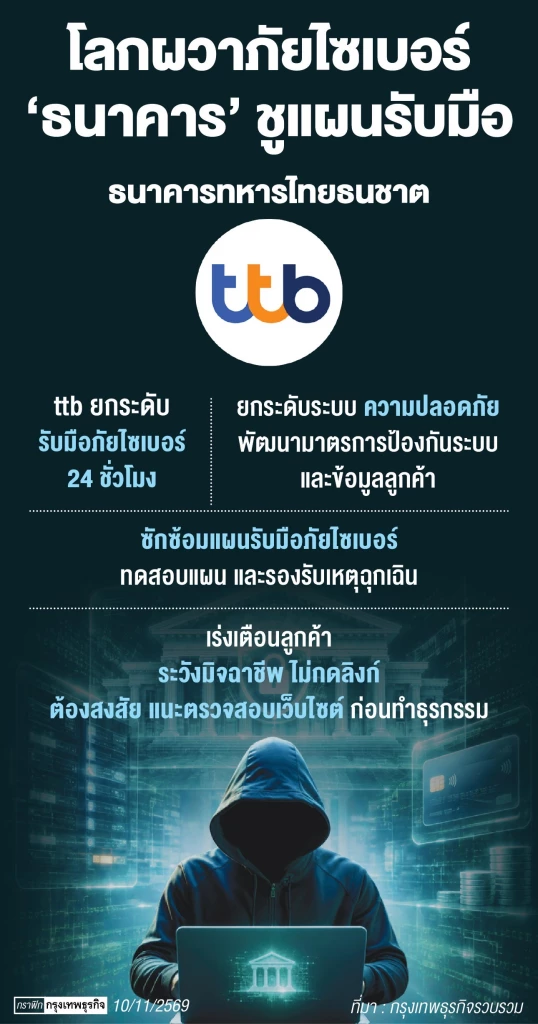
- “ทีทีบี” ยกระดับไซเบอร์เฝ้าระวัง 24 ชม.
นายปิติ ตัณฑเกษม ประธานเจ้าหน้าที่บริหาร ธนาคารทหารไทยธนชาต (ทีทีบี) เปิดเผยว่า ธนาคารมีทีมผู้เชี่ยวชาญ ระบบตรวจจับ และการเฝ้าระวังภัยคุกคาม 24 ชั่วโมง พร้อมยกระดับมาตรการรักษาความปลอดภัยเพื่อสร้างความมั่นใจ รวมทั้งให้ความสำคัญกับการพัฒนาระบบ และมาตรการรักษาความปลอดภัยทุกมิติ
ทั้งนี้ธนาคารยกระดับมาตรการรักษาความปลอดภัย ควบคู่การดูแลความต่อเนื่องระบบงานสำคัญตามมาตรฐาน รวมถึงการทดสอบและซักซ้อมแผนบริหารความต่อเนื่องทางธุรกิจ และแผนรองรับเหตุการณ์ด้านไซเบอร์สม่ำเสมอเพื่อพร้อมรับมือทุกสถานการณ์
นอกจากนี้ขอแนะนำให้ลูกค้าเพิ่มความระมัดระวังการใช้บริการดิจิทัล โดยไม่กดลิงก์จากข้อความ อีเมล หรือช่องทางสื่อสารน่าสงสัย ไม่เปิดเผยรหัสผ่าน PIN หรือ OTP รวมถึงควรตรวจสอบความถูกต้องของเว็บไซต์และแอปพลิเคชันก่อนทำธุรกรรม
- ‘เอดับบลิวเอส’ เตือนรับมือภัยเอไอ
นายฉัตรชัย กำลังเดช หัวหน้าฝ่ายสถาปัตยกรรมโซลูชัน บริษัท อะเมซอน เว็บ เซอร์วิสเซส (AWS) กล่าวว่า องค์กรเริ่มเปลี่ยนผ่านจาก AI Agent ไปสู่การใช้งานจริง โดย Agent ทำงานหลากหลายตั้งแต่สร้างแอปพลิเคชัน ดูแลความปลอดภัยของระบบ
สำหรับองค์กรที่กำลังเริ่มต้นใช้งานคลาวด์ หรืออยู่ระหว่างขยายการใช้งานไปสู่ AI และ Generative AI เอดับบลิวเอส เสนอ 5 แนวทางสำคัญในการยกระดับความปลอดภัย ดังนี้
1.ฝังความปลอดภัยตั้งแต่ขั้นตอนการพัฒนา องค์กรควรผสานมาตรการรักษาความปลอดภัยเข้ากับวงจรการพัฒนาซอฟต์แวร์ตั้งแต่ต้น แทนที่จะรอตรวจสอบและแก้ไขหลังระบบเปิดใช้งานจริง
2.ตรวจสอบความปลอดภัยอย่างต่อเนื่อง นำระบบอัตโนมัติมาช่วยตรวจสอบความปลอดภัยของระบบที่กำลังทำงานอยู่ เพื่อให้สามารถค้นพบช่องโหว่และความผิดปกติได้รวดเร็วขึ้น
3.ควบคุมความปลอดภัยของ AI Agent และขอบเขตข้อมูล เมื่อ AI Agent สามารถเข้าถึงข้อมูลและดำเนินการแทนผู้ใช้งานได้มากขึ้น องค์กรต้องกำหนดขอบเขตการเข้าถึงและสิทธิ์การทำงานให้ชัดเจน
4.เพิ่มขีดความสามารถในการปฏิบัติการด้านความปลอดภัย ใช้ระบบอัตโนมัติในการตรวจจับ วิเคราะห์ และตอบสนองต่อภัยคุกคาม เพื่อลดระยะเวลาตรวจพบและรับมือกับเหตุการณ์ด้านความปลอดภัย
5.สร้างวัฒนธรรมความปลอดภัยทั่วทั้งองค์กร ความปลอดภัยต้องเป็นเงื่อนไขที่คำนึงถึงตั้งแต่เริ่มต้น ไม่ใช่เรื่องที่ค่อยนำมาพิจารณาภายหลัง
